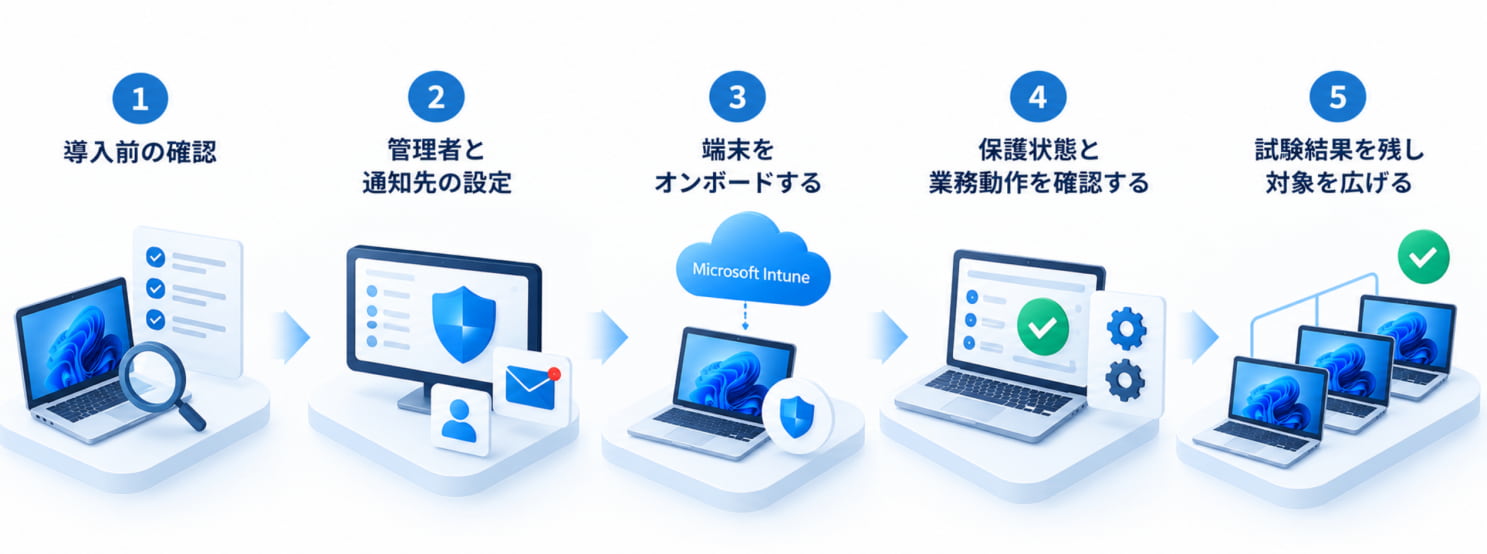
自動車部品メーカーでは、設計用PC、受発注用PC、設備の保守に使うPCで、使用するソフトや接続先、設定を変更できる時間帯が異なります。本記事では、会社が管理するWindows 11 PCを対象に、導入前の確認から設定、試験までの基本的な流れを解説します。
導入前に、対象端末と既存製品を確認する
最初に、端末の利用者、用途、OS、既存のウイルス対策製品、管理方法を一覧にします。Defender for Business単体、またはMicrosoft 365 Business Premiumなどの利用権と、対象者へのライセンス割り当ても確認してください。サーバーの保護には別のライセンスが必要です。自動車関連企業では、CADや取引先指定のソフト、設備メーカーの保守ツールへの影響も調べます。生産設備に接続するPCは、一般事務用PCと同じ設定を一括適用せず、設備担当者や保守会社と対応を確認します。
既存のウイルス対策製品は、先に削除しないでください。併用条件と切り替え手順を調べ、保護が途切れない日程を決めます。
管理者と通知先を設定する
Microsoft Defenderポータルにサインインし、初期セットアップを進めます。管理担当者に必要な権限を割り当て、アラートのメール通知先を設定します。アラートの通知先を設定し、受信後に内容を確認する担当者と、不在時の代行者も決めます。外部へ運用を委託する場合は、調査や端末隔離をどこまで任せるかも確認します。
少数の端末をオンボードする
オンボードとは、端末をDefender for Businessに接続し、管理・保護の対象にする作業です。まずは用途の異なる少数のPCで試します。1. 対象端末の管理方法を確認し、Intune、グループポリシー、ローカルスクリプトなどから導入方法を選びます。
2. 選択した方法に対応するMicrosoftの公式手順に従い、必要な設定やオンボード用パッケージを準備します。
3. 試験端末に適用します。ローカルスクリプトを使う場合は、Microsoft Defenderポータルの[設定]→[エンドポイント]→[オンボード]から、対象OSのパッケージを取得します。
4. 適用後、Microsoft Defenderポータルの[資産]→[デバイス]で、対象端末の表示と状態を確認します。
画面の名称は更新されるため、操作時には最新の公式資料と照合してください。Intuneへの登録と、Defenderへのオンボードは分けて確認します。
保護状態と業務動作を確認する
端末が一覧に表示されても、確認は終わりません。Microsoft 365のセキュリティの運用では、管理画面と実際の端末の両方で状態を確かめます。| 確認対象 | 確認する内容 |
| 接続状態 | 最終通信やセンサーの状態に問題がないか |
| ウイルス対策 | 使用するウイルス対策製品と動作モードを確認し、必要なリアルタイム保護が有効になっているか |
| ポリシー | ウイルス対策やファイアウォールの設定が適用されているか |
| 業務アプリ | CAD、受発注、VPN、保守ツールを普段どおり使えるか |
| 検出と通知 | 確認したい機能に対応するMicrosoftの公式テストを試験端末で実施し、検出結果と、設定に応じたアラート・メール通知を確認する |
既存製品が残っていると、Microsoft Defenderウイルス対策がパッシブモードになる場合があります。端末の表示だけで、リアルタイム保護も有効だと思い込まないことが大切です。
業務に支障が出た場合は、検知内容や適用設定を調べます。設計フォルダー全体などを安易に除外せず、必要性と影響範囲を確認してください。
試験結果を残して対象を広げる
設定の適用結果、業務アプリの動作、アラート通知を確認してから、部署や用途ごとに対象を広げます。未解決の問題がある端末は、問題の内容、対応担当者、次の確認日を記録し、影響を確認してから展開を進めます。Defender for Businessの導入は、端末対策の一部です。それだけで自動車業界の要求やSCS評価制度への対応が完了するわけではありません。
Advangeでは、Microsoft 365のセキュリティに関わる設定・運用の見直しを支援します。既存製品と端末の用途を確認し、業務への影響を確かめながら導入を進めるところからご相談ください。
参考資料
Microsoft「Defender for Businessの要件」
Microsoft「Defender for Businessのセットアップと構成」
Microsoft「Defender for Businessにデバイスをオンボードする」
Microsoft「Defender for Businessでデバイスを管理する」
参照日:2026年11月16日。