VPNとゼロトラストは、どちらか一方を選ぶものではありません。既存の接続を見直すことで改善できる点もあれば、別のアクセス方式を検討したほうがよい場合もあります。自社に必要な対策を判断できるよう、違いと進め方を整理します。
VPNとゼロトラストの役割
VPNは、社外のPCと会社のVPN装置などの間に、暗号化された通信経路を作る技術です。通信経路上の盗聴対策になりますが、接続元のPCの安全性や、接続後に許可する範囲は別に管理する必要があります。ゼロトラストは、社内IT基盤のネットワークにいることだけを信頼の根拠にせず、利用者や端末の状態、アクセス先などを確認し、必要なアクセスを許可する考え方です。
| 比較項目 | VPN | ゼロトラスト |
| 位置づけ | 通信経路を保護する技術 | アクセス制御を設計する考え方 |
| 主な役割 | 接続する拠点や端末の間で通信を暗号化する | 利用者や端末などの条件に基づき、アクセスを判断する |
| 見直す点 | 認証方式、機器の更新、接続後の通信ルール | 誰が、どの端末から、どの情報・システムを使う必要があるか |
VPNにも、多要素認証(MFA)や端末確認、接続先の制限を組み合わせられます。ゼロトラストへの取り組みは、VPNを撤去することではなく、現在のアクセスを必要な範囲に管理できているかを確認するところから始められます。
まずVPN接続後の範囲を確認する
例えば、営業担当者が必要とするのは販売管理システムだけなのに、VPN接続後は経理サーバーにも通信できる状態になっているとします。アカウントや端末が侵害された場合、その広い通信範囲が被害拡大の経路になる可能性があります。この場合、先に調べるべきなのは、新しい製品よりも現在の通信ルールです。次の点を確認します。
- VPNを使っている利用者と、その業務上の用途
- 接続元の端末が会社の管理対象になっているか
- MFAが適用されているか
- 接続できるシステムやサーバーが、業務上必要な範囲に限られているか
- VPN装置のサポートとセキュリティ更新が維持されているか
既存VPNの改善とZTNAを並行して検討する
MFAや通信ルールの変更で解消できる課題は、既存VPNでも改善を進めます。一方、脆弱性対応が難しい装置や事業上の期限がある場合は、接続方式の変更も並行して検討してください。既存環境の改善が終わるまで、移行の検討を待つ必要はありません。例えば、利用者や端末の状態に応じて、アプリ単位で接続を制御したい場合には、ZTNA(Zero Trust Network Access)が選択肢になります。ZTNAは、ゼロトラストの考え方をアプリへの接続に適用する仕組みの一つです。
「営業部の社員が、管理対象のPCから販売管理アプリを利用する」といった条件を設定し、必要なアプリへのアクセスを許可します。利用できる条件や対応する通信は、製品と構成によって異なります。
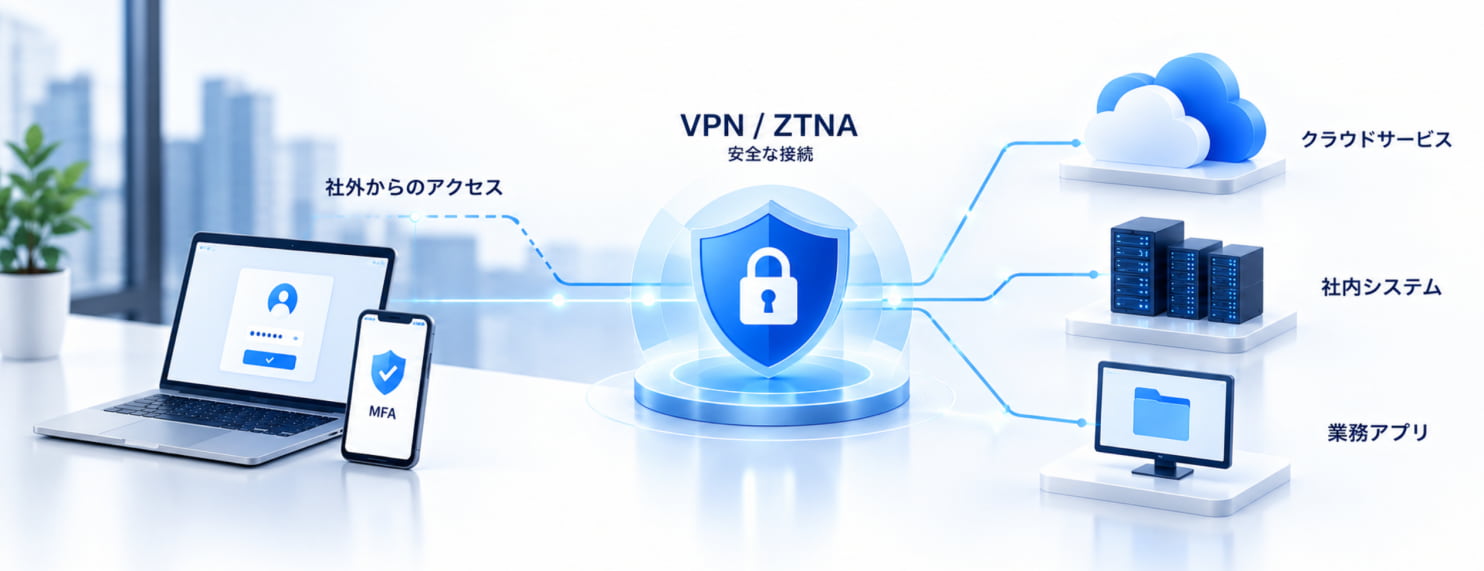
一方、Microsoft 365などのクラウドサービスが中心であれば、既存サービスの認証や端末条件を整えることが先になる場合もあります。すべてのアクセスを新しいZTNAサービスへ移す必要があるとは限りません。
移行前に一つのアプリでZTNAを試す
ZTNAを検討する場合は、対象の利用者とアプリを絞って試します。確認するのは、必要なアクセスが許可され、許可していないアクセスが拒否されることです。ただし、ログインできただけでは、業務で使えると判断できません。古いアプリでは、認証サーバーや共有フォルダーなど、別の接続先との通信も必要になる場合があります。帳票出力やファイルの読み書きまで、普段の操作で確認します。
この試験にあわせて、接続できないときの対応も決めます。利用者が誰へ連絡し、担当者がどのログや端末状態を確認するのか。権限の変更が必要なら、誰が承認するのかまで確認しておきます。
試験で問題が出た場合に備え、元の接続方法へ戻す条件と手順も用意します。その結果を見て、対象を広げるか、構成を見直すかを判断します。
当面VPNを残す業務があれば、対象の利用者、通信範囲、管理担当、次の見直し時期を記録します。段階的に移行する場合も、残した接続の管理を続けることが必要です。
ネットワーク全体を見直す場合のSASE
社内アプリへの接続だけでなく、複数拠点の通信や、インターネット・クラウドサービスへのアクセスもまとめて管理したい場合は、SASE(Secure Access Service Edge)が検討対象になります。SASEは、拠点間接続などのネットワーク機能と、ZTNAやWebアクセス保護などのセキュリティ機能を、クラウドを中心に統合する構成です。
ZTNAの試験を始めるために、SASE全体を一度に導入する必要はありません。アプリへの接続に限った見直しで足りるのか、ネットワーク全体の管理にも課題があるのかによって、必要な範囲を決めます。
自社のアクセス要件に合わせて進める
まず利用者、端末、接続先、必要な通信を整理します。既存VPNで改善する部分と、ZTNAなど別の方式が必要な部分を分け、業務の動作試験を経て移行範囲を決めます。複数拠点の通信やインターネット接続も含めて見直す場合は、SASEの適合性も検討します。Advangeでは、SASE運用支援を通じて、Netskope/Zscalerの監視、接続トラブルの切り分け、承認に基づくポリシー変更などを支援します。対象機能と対応範囲は、ご利用環境や契約内容に応じて確認します。
接続障害やポリシー変更の運用まで含めて検討する場合は、現在の構成と業務上必要な接続先をもとに、Advangeへご相談ください。
参考資料
NIST SP 800-207 Zero Trust Architecture
参照日 2026年10月26日