
夜間・休日の監視体制
限られた社内担当者だけでは、24時間のアラート確認と緊急連絡を継続することが難しい。
エンドポイント、ネットワーク、クラウド、ID、メールのアラートを監視し、重要度と影響範囲を判断します。事前に合意した手順に基づく端末隔離、通信遮断、関係者への連絡、対応結果の報告まで支援します。
Challenges
監視製品を導入しても、24時間の確認体制、重要度の判断、関係者への連絡、初動対応が整っていなければ、対応開始までに時間がかかります。
限られた社内担当者だけでは、24時間のアラート確認と緊急連絡を継続することが難しい。
誤検知や重複通知が多く、業務影響の大きい事象を短時間で見極められない。
監視担当から端末・ネットワーク・ID担当への引き継ぎに時間がかかる。
時差、言語、環境差により、本社と同じ基準で確認・連絡・対処を進めにくい。
Service Scope
既存のセキュリティ製品、ログ、社内体制を確認し、監視対象、対応時間、重要度、連絡先、実施権限を定義します。
各製品のアラートを継続監視し、確認状況と対応履歴を記録。
ノイズを除外し、重要度、影響範囲、緊急度、対応要否を判断。
端末、通信、アカウント、クラウドの情報を照合し、発生状況を確認。
事前に合意した権限に基づき、端末隔離、通信遮断、アカウント停止を実施。
ログと検知情報から、不審な振る舞いや侵害の可能性を調査。
対応結果、傾向、残課題を共有し、検知ルールと対応手順を見直し。
Operating Model
アラート通知だけでなく、複数情報の照合、重要度判定、関係者への連絡、合意済みの初動対応までを同じ体制で運用します。
ログとアラートを監視し、異常の兆候を確認。
誤検知を切り分け、影響度と緊急度を評価。
関係者へ連絡し、隔離・遮断などの初動を実施。
事実、判断、対応結果、追加対応の必要性を共有。
常時監視、アラート判定、標準手順に基づく初動と連絡を担当します。
影響調査、端末隔離、通信遮断、製品ベンダーとの連携を実施。
侵害調査、原因分析、検知ロジックと対応手順の改善を支援。
Why Advange
監視対象、ログ、検知ルール、連絡網、初動対応の権限を確認し、テストと並行監視を経て本番運用を開始します。
製品、ログ、監視体制、課題を整理。
対象、重要度、SLA、連絡方法を設計。
検知、判断、初動、報告の基準を整備。
ログ受信とアラート対応を実環境で確認。
24時間365日の監視と定期報告を開始。
監視範囲、対応体制、導入条件について、よくいただくご質問をご紹介します。
はい。複数拠点によるシフト体制で、24時間365日の監視、アラート判定、標準手順に基づく初動対応を継続します。
はい。お客様と事前に合意した対応方針と権限範囲に基づき、端末隔離、通信遮断、アカウント停止などの封じ込め対応を実施します。
エンドポイント、ネットワーク、クラウド、ID・認証、メールを対象に、各領域のログやアラートを横断して監視・分析します。
はい。日本・中国・ASEANを中心とする6言語の支援体制により、時差や言語の異なる国内外拠点を共通基準で支援します。
はい。Microsoft Defender、CrowdStrike、Tanium、Splunk、Microsoft Entra IDなど、既存製品を活用した監視・分析・対応体制を設計できます。
詳細を見る →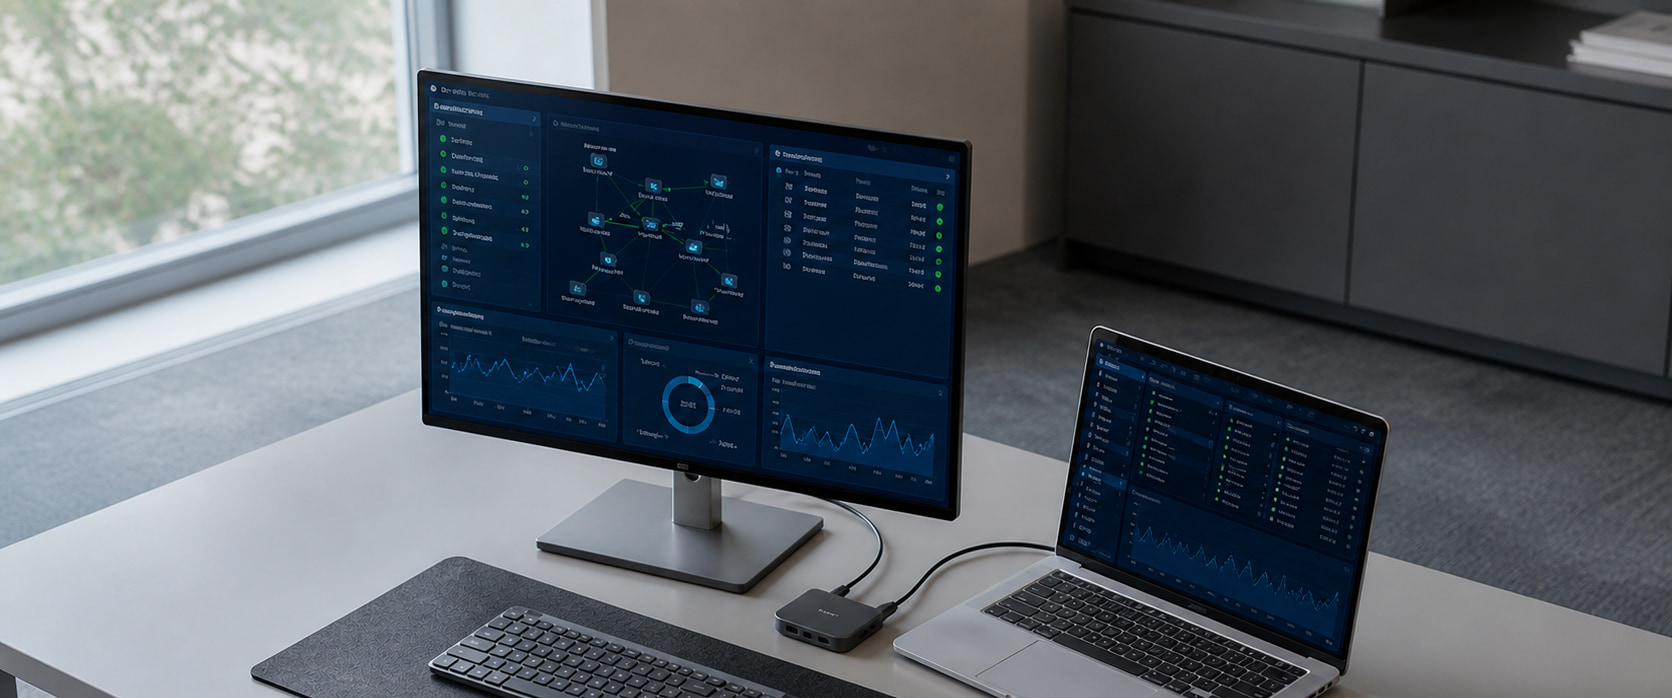
お問い合わせありがとうございます。 1喖業日内にご連絡いたします。